TD SYNNEXは、従業員300名以上かつ複数のセキュリティ製品を導入している国内企業のIT部門責任者、セキュリティ担当者、経営層410名を対象に、セキュリティ運用の負荷に関する調査を実施し、その結果をまとめた「セキュリティ疲れ白書 2026」を9 月7日に発表した。
サイバー攻撃による業務停止や復旧の長期化が事業継続に直結する現在、情報セキュリティはIT部門だけの技術課題ではなく、BCP(事業継続計画)を支える経営課題である。
同調査では、複数のセキュリティツールの運用やアラート対応によって「疲弊感・限界感を感じる」と回答した人が75.4%にのぼった。また、セキュリティ運用が特定担当者に依存していると感じる人は87.3%、人材不足が運用に影響していると回答した人は78.8%であった。
企業のセキュリティ課題が、単なる防御手段の不足ではなく、限られた人員で複数のツールとアラートを運用し続ける「運用限界」へと広がっている実態が明らかになった。こうした運用負荷は有事の対応・復旧にも関わるため、BCPの実効性という観点からも見直しが求められる。
調査の背景
守るために導入した複数のセキュリティツールやアラート対応が、かえって運用を複雑化させ、現場に疲弊感や限界感をもたらしている状態を「セキュリティ疲れ」と定義
サイバー攻撃の高度化・巧妙化により、企業規模や業種を問わず、セキュリティ対策は事業を継続するうえで欠かせない経営課題となっている。クラウド活用や生成AI・LLMの業務利用が広がる一方、対策強化のために導入した複数のツールが、管理画面の分散、アラートの増加、データの分断、担当者への属人化を生み、日々の運用負荷を高めている。
特に限られた人員・予算で対応する企業では、平時の運用疲弊が有事の初動や復旧にも影響しうることから、情報セキュリティをBCPの一環として捉えることが重要である。
同白書では、複数のセキュリティツールやアラート対応によって運用負荷が高まり、現場が疲弊している状態を「セキュリティ疲れ」と定義し、企業のセキュリティ運用をツール、アラート、可視性、人材の4つの側面から分析した。
主な調査結果
1.企業の75.4%が「セキュリティ疲れ」を実感
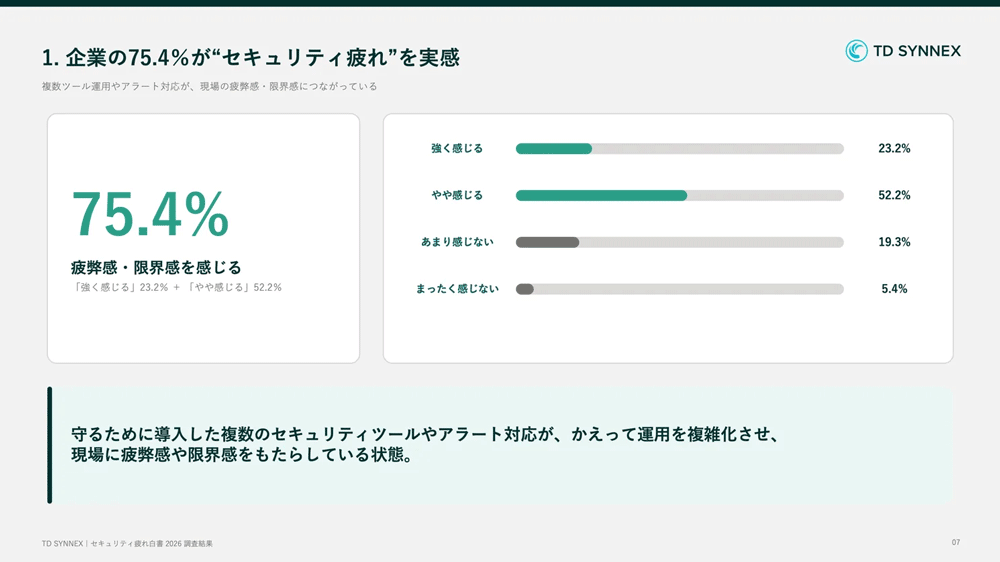
75.4%が、複数ツールの運用やアラート対応に疲弊感・限界感を「強く感じる」(23.2%)または「やや感じる」(52.2%)と回答した。セキュリティ対策を強化するためのツール導入が、運用の複雑化を通じて現場の負荷につながっていることがうかがえる。
2.属人化を感じる企業は87.3%、人材不足の影響は78.8%
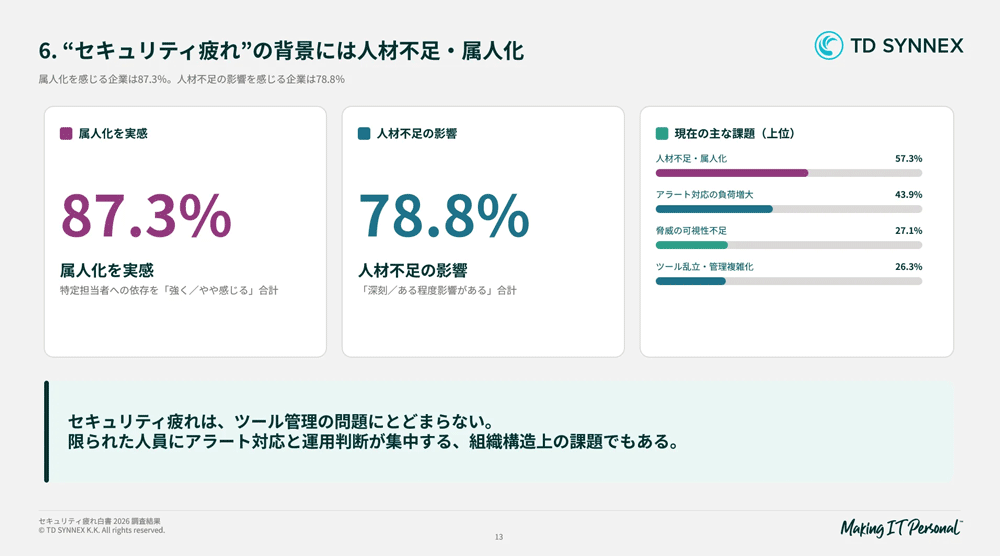
87.3%がセキュリティ運用における特定担当者への依存を「強く感じる」または「やや感じる」と回答した。さらに、78.8%が人材不足について「深刻な影響がある」または「ある程度影響がある」と回答している。セキュリティ疲れはツール管理だけの問題ではなく、限られた担当者に運用判断と対応が集中する組織構造上の課題でもある。
3.今後最も求めるものは「アラート対応の自動化・優先順位付け」
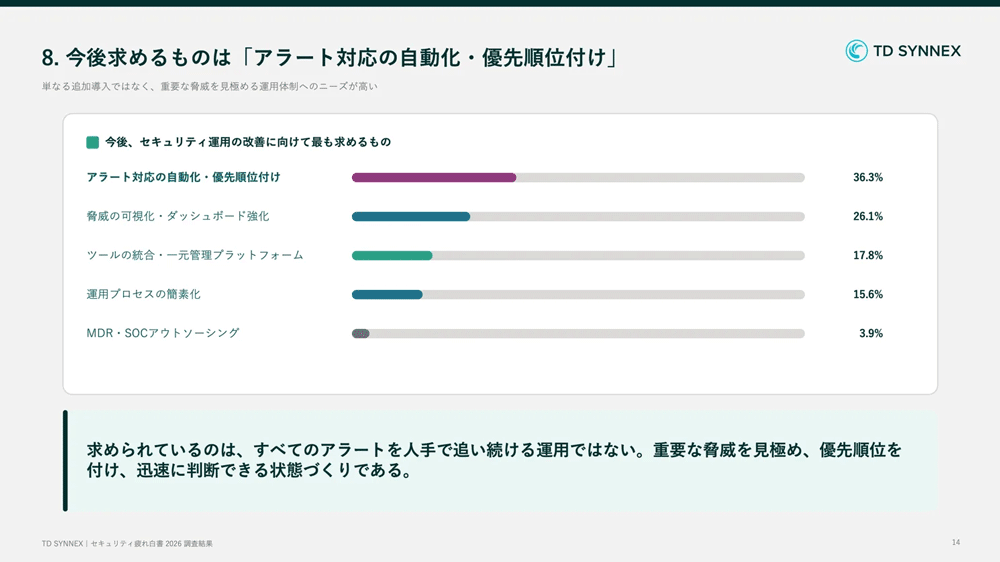
セキュリティ運用の改善に向けて最も求めるものとして、「アラート対応の自動化・優先順位付け」が36.3%で最多となった。次いで「脅威の可視化・ダッシュボード強化」が26.1%、「ツールの統合・一元管理プラットフォーム」が17.8%。新たなツールを追加するだけではなく、重要な脅威を見極め、優先順位を付けて迅速に判断できる運用体制が求められている。
調査結果から見える示唆
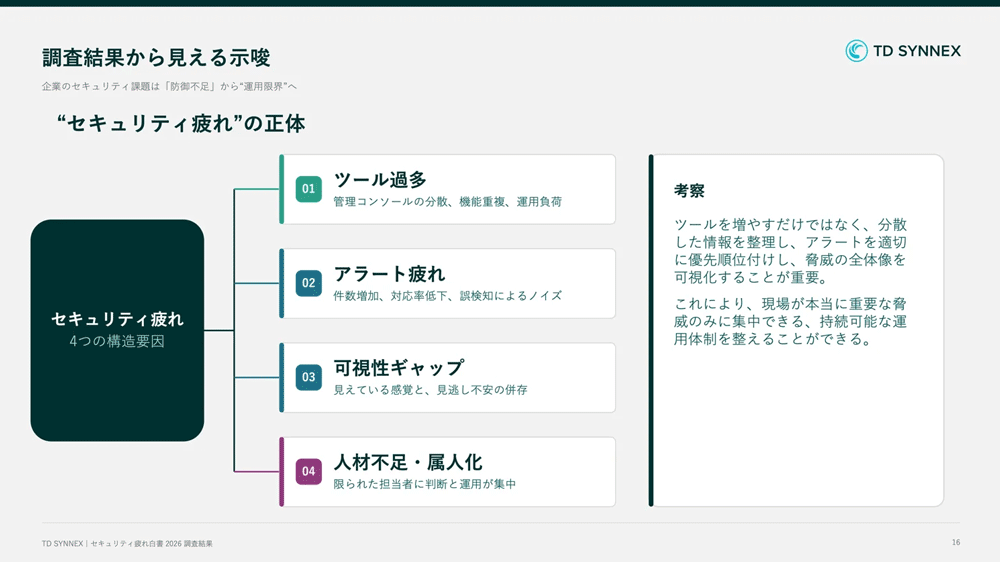
調査結果から、「セキュリティ疲れ」は4つの構造要因によって生じていることが分かった。具体的には、管理コンソールの分散や運用負荷を伴う「ツール過多」、大量の通知やノイズによる「アラート疲れ」、状況把握への自信と見逃しへの不安が併存する「可視性ギャップ」、そして限られた担当者に運用が集中する「人材不足・属人化」である。
持続可能なセキュリティ運用に向けては、ツールを増やすだけではなく、分散した情報を整理し、アラートを適切に優先順位付けし、脅威の全体像を可視化することで、現場が本当に重要な脅威に集中できる状態を整えることが重要である。
これは日常の運用効率化にとどまらず、インシデント発生時の判断・対応・復旧を支えるBCP強化にもつながる。
[i Magazine・IS magazine]