IPA(情報処理推進機構)は9月8日、「ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック」を公開した。
国内でランサムウェア被害に遭った複数の組織へのヒアリング調査をもとに、被害発生時に何が起き、組織がどのように対応したかを整理したもの。被害組織の知見と経験から、他の組織でも起こり得る課題を抽出し、「経営・リスク管理編」と「インシデント対処編」に分けて11の教訓をまとめている。
想定読者は次のとおり。
・経営者
・経営・リスク管理に関わる担当者(総務部門、経営企画部門、法務部門、広報部門、各事業部門など)
・インシデント対応担当者(情報システム部門、セキュリティ部門など)
暗号化の発覚時点で攻撃は最終段階
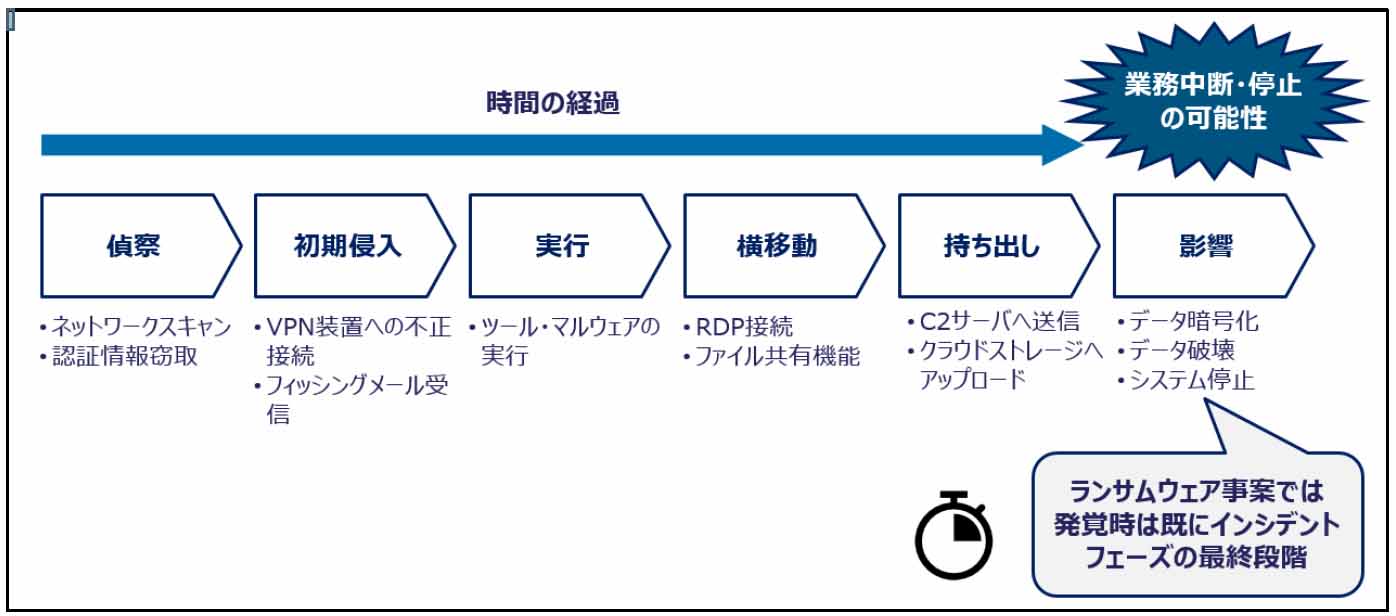
教訓集が最初に強調するのは、現在の侵入型ランサムウェア攻撃が、一般的なITインシデントとは異なる特性を持つ点である。攻撃者はネットワークや端末を偵察し、VPN装置への不正接続やフィッシングメールなどを足がかりに侵入する。その後、攻撃ツールやマルウェアを実行し、RDP接続やファイル共有機能を利用して内部を横移動し、データを外部へ持ち出したうえで、暗号化やシステム停止に及ぶ。
つまり、組織がデータの暗号化によって異変に気付いた時点では、攻撃はすでにインシデントの最終段階にある。侵害調査、復旧または再構築の可否判断、業務継続、取引先対応、公表対応などを短期間に進めなければならない。さらに、窃取したデータの暴露を材料に身代金を要求する「2重脅迫」が加われば、技術面の対応と事業継続上の判断を同時に迫られる(図表1)。
情報システム部門だけでは対応できない
ランサムウェア事案では、経営者への報告、事業継続、取引先への説明、公表、法務対応などが情報システム部門に集中しやすい。しかし、同部門だけでこれらを担えば、限られた時間の中で現場がさらに逼迫する危険がある。
教訓集は、平時から有事の指揮命令系統と役割分担を定め、情報システム、総務、広報、法務、営業、各事業部門が参加する全社的な対応体制を整える必要があると指摘する。現場から状況報告を受けるだけでなく、システム停止下で業務を継続できるか、顧客・取引先やメディアへ何をいつ公表するか、攻撃者の脅迫にどう向き合うか、限られた人員をどの業務へ優先配分するかといった判断には、経営者の明確な関与が不可欠となる(図表2)。

ヒアリングから得られた「11の教訓」
「経営・リスク管理編」では、教訓として次の6項目を挙げている。
(1)迅速な経営判断と明確な関与
業務中断、脅迫、メディア対応などの判断基準と意思決定プロセスを事前に整備する。
(2)インシデント対応体制の整備
技術部門に対応を集中させず、総務、広報、法務、営業、事業部門を含む役割分担と連絡先を明確にする。
(3)事業継続計画への反映
システム停止を想定し、復旧の優先順位、手作業による代替手段、業務継続の可否を事業部門とともに検討する。
(4)個人情報を含むデータの現状把握
漏えい・暗号化後に対象データを特定するのは難しいため、保管場所、内容、管理部門などを台帳化する。
(5)経営者主導の意思統一
社内の危機意識のずれによる混乱を抑え、情報発信や権限委譲によって対応の速度を確保する。
(6)窃取されたデータの暴露への備え
身代金を支払っても復旧や暴露中止は保証されないとの前提で、データとシステムの復旧、関係者への説明を準備する。
一方、情報システム部門やセキュリティ部門に向けた「インシデント対処編」では、次の5項目を挙げている。
(7)バックアップとログの整合性確保
侵入後のバックアップは汚染されている可能性がある。侵入開始時期を特定できるログを保存し、安全な復元時点を判断できるようにする。
(8)基本的な対策の徹底
脆弱性対策、認証強化、権限管理、ネットワーク分離などを継続し、内部ネットワークも安全ではないとの前提で守る。
(9)EDR導入と定期ログ監査
従来型のウイルス対策ソフトを補完するEDRなどを導入し、アラートへ迅速に対応できる監視体制を整える。
(10)「漏えいなし」の証明は困難
フォレンジック調査で確認できるのは残存した証跡の範囲である。判明した事実と調査・経過観察の状況を丁寧に説明する。
(11)セキュリティベンダーとの関係構築
緊急時に依頼する役割と調査範囲、支援可能な内容を平時から確認し、相談できる関係を築く。
身代金を支払っても保証はない
教訓集は、身代金の要求に関して、ヒアリング結果を以下のようにまとめている。
・ほとんどすべてのヒアリング対象組織で、経営層が「身代金は払わない」という決断を早期に判断していた。
・身代金を払ってもデータの回復や情報の暴露中止が保証されるわけではなく、情報暴露を恐れて身代金を払うと脅迫され続ける可能性もあるとの理由で決断した組織が複数見られた。
・身代金を支払わないという結論を出した場合でも、ランサムノートの情報等から、攻撃者の活動状況を把握できたケースもあった。
これは、身代金を払って攻撃者から復号ツールを入手したとしても正常に動作しない可能性があることや、窃取されたデータがすでに第三者へ渡っている可能性があるからで、「身代金の支払いによってデータの復号や暴露の中止が保証されるものではない」とし、「被害組織は、支払いを前提とせず、復旧、情報流出への対応、顧客・取引先への説明を進める必要がある」と指摘している。
対策の実効性は経営者の関与で決まる
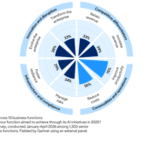
教訓集が示す対策は、「組織としての体制確立」「被害の予防・備え」「被害を受けた後の対応」の3領域に整理できる。
「体制面」ではCSIRTなどの設置、連絡先の整備、サイバー攻撃を想定したBCPの策定、「予防・備え」では基本対策の継続、保有データの把握、安全なバックアップと十分なログの確保、「被害後の対応」では、インシデント対応訓練、システムと業務の復旧訓練、セキュリティベンダーの事前確保が求められる(図表3)。
これらを組織内へ実装するには、情報システム部門任せにせず、経営者が平時から明示的に働きかける必要がある。IPAは、事案発生時の円滑で柔軟な対応を可能にするには、社内外の体制と枠組みを見直し、事前対策を着実に遂行することが重要だと結論している。

「ランサムウェア被害から学ぶ教訓集」の主な内容
・本教訓集の留意点
・ランサムウェア事案の特性
「経営・リスク管理編」
・経営者による迅速な経営判断と明確な関与
・インシデント対応体制の整備
・事業継続計画への反映
・個人情報を含むデータの現状把握
・経営者主導の意思統一
・窃取されたデータの暴露への備え
「インシデント対処編」
・バックアップとログの整合性確保
・基本的な対策の徹底
・EDR導入と定期ログ監査
・「漏えいなし」の証明は困難
・セキュリティベンダーとの関係構築
[i Magazine・IS magazine]